Een brief op naam van de VR Bank Fulda
Op naam van de VR Bank Fulda eG is een valse brief met QR-code in omloop. De brief is gedateerd op 14 oktober 2026 en draagt het onderwerp „Bevestiging van uw bedrijfsregistratie vereist". Hij richt zich tot zakelijke klanten en vraagt hen hun bedrijfsgegevens via een QR-code te bevestigen. De brief is in bezit van deze redactie en werd technisch geanalyseerd.
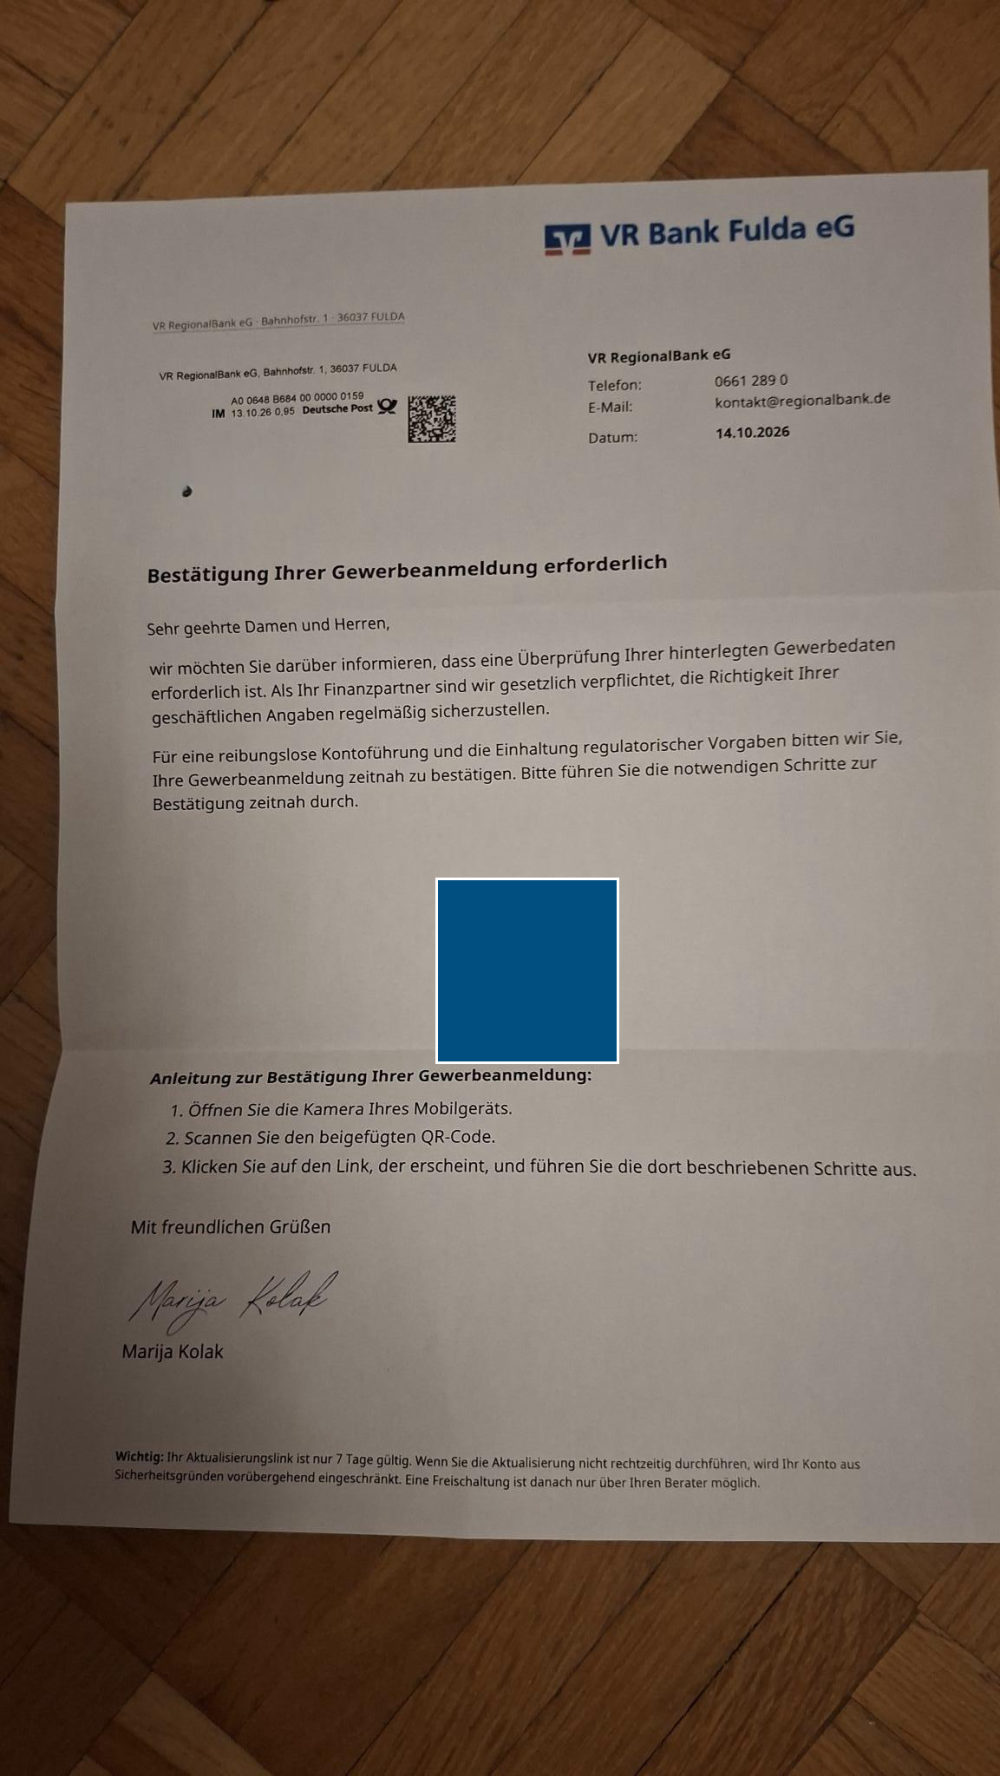
De valse brief op naam van de VR Bank Fulda eG die in bezit is van deze redactie. De QR-code is onleesbaar gemaakt om lezers te beschermen.
Als afzender noemt de brief de „VR RegionalBank eG, Bahnhofstraße 1, 36037 Fulda" met het contactadres kontakt@regionalbank.de. De brief is ondertekend met de naam Marija Kolak. Kolak is voorzitter van de koepel van Duitse Volksbanken en Raiffeisenbanken (BVR) en tekent niet namens een afzonderlijke bank. Haar handtekening op de brief is vervalst.
Waar de QR-code naartoe leidt
De in de brief afgedrukte QR-code verwijst naar het domein deineupdateseite.com, bereikbaar via het subadres vr.deineupdateseite.com. Het domein werd geregistreerd op 17 september 2026, ongeveer vier weken vóór de datum van de brief. Als registrar staat een aanbieder op de Bahama’s ingeschreven, de naamomzetting loopt via DNSPod.
De pagina wordt uitgeleverd via een server in Riga in Letland. Ze draagt de titel „Sicherheitsverifizierung" (veiligheidsverificatie) en bootst de kleuren en vormgeving van het internetbankieren van de Volksbanken en Raiffeisenbanken na. In de broncode van de pagina staat een verwijzing naar het opvragen van een TAN. Daarmee kunnen niet alleen inloggegevens, maar ook de vrijgave van afzonderlijke overboekingen worden afgevangen.
Waaraan de fraude te herkennen is
- Het briefhoofd noemt de „VR Bank Fulda eG", de afzender de „VR RegionalBank eG"; het opgegeven adres kontakt@regionalbank.de hoort bij geen enkel echt bankdomein.
- De brief is ondertekend met de naam van BVR-voorzitter Marija Kolak, die voor geen enkele afzonderlijke bank tekent.
- Het doeldomein werd pas enkele weken vóór verzending geregistreerd en via een buitenlandse registrar geanonimiseerd.
- De brief bouwt tijdsdruk op: de link zou slechts zeven dagen geldig zijn, anders zou de rekening worden beperkt.
Onderdeel van een landelijke methode
De koepel van Duitse Volksbanken en Raiffeisenbanken had medio oktober al gewaarschuwd dat er landelijk valse brieven met de naam Marija Kolak in omloop zijn. Een vergelijkbaar geval werd bekend uit Bottrop en Dorsten (artikel). De methode heet quishing, een variant van phishing waarbij de schadelijke link in een QR-code zit.
Waar ontvangers op moeten letten
- • Scan de QR-code uit een onverwachte bankbrief niet en volg de oproep niet op.
- • Voer nooit inloggegevens of een TAN in op een pagina die u via een QR-code uit een brief hebt bereikt.
- • Beoordeel de afzender kritisch, zeker wanneer er kunstmatige tijdsdruk wordt opgebouwd.
- • Vraag bij twijfel rechtstreeks na bij uw bank, via het telefoonnummer op uw bankpas of rekeningafschrift.
- • Hebt u de code al gescand en gegevens ingevoerd, informeer dan uw bank en laat toegang en kaarten blokkeren.
QR-code controleren vóór het openen
QRTrust toont het volledige doeladres van een QR-code en controleert het vóór het openen tegen meerdere phishing-databases en AI-modellen. Zo wordt zichtbaar waar een QR-code uit een brief echt naartoe leidt.
QR-code controleren →Bronnen
- Technische analyse van de brief en de doel-URL door de QRTrust-redactie, 24 oktober 2026 (QR-code, domeinregistratie, hosting, broncode).
- WAZ: „Zerreißen Sie den Brief" – Volksbank in Bottrop warnt vor neuer Betrugsmasche (20.10.2026)
Over QRTrust
QRTrust is het eerste Duitse QR-code-beveiligingsplatform, ontwikkeld in Dortmund. AI-ondersteunde realtime detectie, een lokale dreigingsdatabase en meerlaagse veiligheidscontroles beschermen burgers, overheden en bedrijven tegen quishing-aanvallen. AVG-conform, gehost in Duitsland.